امروزه با گسترش روزافزون پیچیدگیهای شبکههای سازمانی و افزایش چشمگیر حجم دادههای مبادله شده، روشهای سنتی برای شناسایی تهدیدات سایبری دیگر پاسخگوی نیازهای امنیتی کسبوکارها نیستند.
مجرمان سایبری با استفاده از تکنیکهای نوین، به راحتی از سدهای دفاعی قدیمی عبور کرده و به زیرساختهای حیاتی نفوذ میکنند، که این امر نیازمند یک رویکرد دفاعی کاملاً جدید است.
در این میان، فناوریهای مبتنی بر یادگیری ماشین و تحلیل دادههای کلان به عنوان یک راهکار پیشگیرانه و قدرتمند وارد میدان شدهاند تا الگوهای پنهان را کشف کنند.
این تحول بنیادین در مانیتورینگ اطلاعات، سازمانها را قادر میسازد تا پیش از وقوع بحرانهای اطلاعاتی، واکنشهای لازم را با دقت بالایی نشان دهند.
برای درک بهتر این جهش تکنولوژیک و شناخت ابزارهای نوین محافظت از داراییهای دیجیتال، در ادامه این مطلب تخصصی با ما همراه باشید.
در این مقاله که توسط “ایتروز” نوشته شده است می خواهیم به بررسی دقیق یکی از مدرنترین مفاهیم امنیت شبکههای سازمانی پرداخته و مسیر توسعه زیرساختهای نوین را روشن سازد.
در پاسخ به اینکه ساختار AI SIEM چیست، باید گفت که این فناوری ترکیبی پیشرفته از مدیریت رویدادهای امنیتی با الگوریتمهای قدرتمند هوش مصنوعی است.
سیستم AI SIEM به جای تکیه بر قواعد ثابت و از پیش تعیین شده، با یادگیری مداوم الگوهای رفتاری در شبکه، تهدیدات کاملاً ناشناخته را به درستی شناسایی میکند.
این رویکرد نوین، حجم عظیم هشدارهای کاذب را کاهش داده و به تیمهای امنیتی اجازه میدهد روی خطرات واقعی تمرکز نمایند.
در واقع، این معماری نوین، چشمانداز دفاع سایبری را برای همیشه متحول کرده است.
شبکههای امروزی به صورت روزانه میلیونها رویداد و لاگ مختلف تولید میکنند که بررسی انسانی و دستی آنها عملاً غیرممکن و توأم با خطاهای فراوان است.
این حجم انبوه از اطلاعات نیازمند پردازشگری است که خستگیناپذیر باشد و بتواند ارتباطات پنهان بین دادههای به ظاهر نامرتبط را در کسری از ثانیه کشف کند.
فناوریهای هوشمند با ایجاد یک دید متمرکز، دادهها را به صورت ایزوله بررسی نکرده و آنها را در یک بستر جامع و یکپارچه تحلیل میکنند.
این توانایی منحصربهفرد باعث میشود تا کوچکترین تغییرات در رفتار سیستمها به سرعت شناسایی و به مدیران شبکه گزارش شود.
سازمانها با استفاده از این قابلیت، زمان واکنش به حوادث را به شدت کاهش داده و آسیبپذیری خود را مهار میکنند.
با گذشت زمان، هکرها نیز از ابزارهای هوشمند برای دور زدن فایروالها و آنتیویروسها استفاده میکنند، بنابراین استراتژیهای دفاعی نیز باید به همان نسبت هوشمند و پویا باشند.
پلتفرمهای امنیتی جدید با پایش مداوم، یک خط پایه از رفتارهای عادی سیستم و کاربران ایجاد کرده و هرگونه انحراف از آن را در لحظه ثبت مینمایند.
این فرآیند مستمر باعث میشود که حتی پیچیدهترین حملات نیز نتوانند برای مدت طولانی در شبکه پنهان بمانند و اهداف مخرب خود را پیش ببرند.
یکپارچهسازی ابزارهای مختلف در یک داشبورد مرکزی، تصمیمگیری را برای مدیران فناوری اطلاعات بسیار شفافتر، سریعتر و مبتنی بر شواهد قطعی میسازد.
سرمایهگذاری در این حوزه مانیتورینگ پیشرفته، نه یک انتخاب ساده، بلکه یک ضرورت قطعی سازمانی است.
در دهههای گذشته، امنیت اطلاعات تنها به نصب فایروالها و نرمافزارهای ضدویروس ساده محدود میشد که منحصراً بر اساس امضاهای شناخته شده و قوانین ثابت عمل میکردند.
با رشد پرسرعت اینترنت و توسعه سرویسهای ابری، معماری شبکهها به شدت پیچیدهتر شد و نیاز به سیستمهایی برای جمعآوری متمرکز لاگها به شدت احساس گردید.
این سیستمهای اولیه، اگرچه در زمان خود نوآورانه بودند، اما با تولید بیش از حد هشدارهای نامعتبر، تیمهای پشتیبانی را دچار سردرگمی و خستگی مفرط میکردند.
ورود الگوریتمهای یادگیری عمیق به این عرصه، نقطه عطفی بود که توانست معنای واقعی و الگوهای پنهان را از میان دادههای خام استخراج نماید.
این تکامل تدریجی، مسیر را برای ایجاد راهکارهای کاملاً خودکار و تحلیلی هموار ساخت.
یادگیری ماشین به پلتفرمهای محافظتی اجازه میدهد تا بدون نیاز به برنامهنویسی مستقیم برای هر تهدید جدید، خود را به صورت پویا با شرایط متغیر وفق دهند.
این سیستمها به طور پیوسته در حال آموزش هستند و با دریافت دادههای اطلاعاتی جدید، دقت تشخیص خود را ارتقا بخشیده و نقاط ضعف را پوشش میدهند.
تحلیلهای مبتنی بر ماشین میتوانند الگوهای بسیار پیچیدهای را که چشم انسان یا قوانین ثابت قادر به دیدن آنها نیستند، به سادگی شناسایی کنند.
این قابلیت پیشبینیکننده، سازمانها را از حالت تدافعی صرف خارج کرده و به آنها قدرت پیشگیری فعالانه و پیشدستانه در برابر حملات میدهد.
در نتیجه، تیمهای امنیتی میتوانند استراتژیهای جامعتری برای محافظت از کل زیرساختها طراحی نمایند.
یکی از بزرگترین دستاوردهای این تکامل فناوری، ایجاد معماری اطلاعاتی متمرکز و یکپارچه در سطح کلان سازمانهای بزرگ و محیطهای حساس کاری است.
زمانی که دادههای مربوط به ترافیک شبکه، ورود کاربران، و پردازشهای سرور در یک نقطه تجمیع و با هوش مصنوعی تحلیل شوند، هیچ روزنهای پنهان نمیماند.
این یکپارچگی ساختاری مانع از ایجاد سیلوهای اطلاعاتی شده و هماهنگی بینظیری میان بخشهای مختلف فناوری اطلاعات سازمان ایجاد میکند.
مدیران ارشد با دسترسی به گزارشهای تحلیلی بسیار دقیق، بهتر میتوانند ریسکهای موجود را ارزیابی کرده و بودجههای حفاظتی را بهینهسازی نمایند.
این بلوغ تکنولوژیک، در حال حاضر امنیت را به یکی از پایههای اصلی توسعه و بقای کسبوکار تبدیل کرده است.
برای درک عمیقتر اینکه دستاوردهای AI SIEM چیست، باید به معماری پردازشی منحصربهفرد آن توجه کنیم که دقیقاً بر پایه دریافت مستمر و بیوقفه دادهها بنا شده است.
این ساختارهای هوشمند لاگها را از تمامی دستگاهها، برنامههای کاربردی، و تجهیزات شبکهای دریافت کرده و در یک پایگاه داده مرکزی نرمالسازی میکنند.
پس از همسانسازی فرمت دادهها، موتورهای تحلیلی پیشرفته وارد عمل شده و فرآیند همبستگیسنجی یا کشف ارتباطات منطقی میان رویدادها را آغاز مینمایند.
این معماری نوین به گونهای طراحی شده است که بتواند حجم پتابایتی اطلاعات را در کسری از ثانیه و بدون کوچکترین افت کیفیتی پردازش کند.
خروجی این فرآیند مهندسیشده، هشدارهایی با اولویتبندی بسیار دقیق و کاملاً قابل اعتماد است.
مرحله بعدی در عملکرد این سیستمهای پیشرفته، غنیسازی دادهها با استفاده از اطلاعات زمینهمند سازمانی و پایگاههای داده معتبر تهدیدات جهانی است.
هنگامی که یک آدرس آیپی یا رفتار مشکوک در شبکه شناسایی میشود، سیستم بلافاصله سابقه آن را در منابع بینالمللی بررسی کرده و سطح ریسک را تعیین میکند.
این غنیسازی اطلاعاتی باعث میشود تا هشدار نهایی تنها یک کد خطای ساده نباشد، بلکه حاوی تمامی اطلاعات لازم برای پیگیری و واکنش سریع تیم واکنش باشد.
تحلیلگران با مشاهده این اطلاعات جامع در قالب یک رابط کاربری، نیاز به جستجوی دستی و اتلاف وقت برای تأیید صحت رویداد نخواهند داشت.
این رویکرد اتوماسیون، بهرهوری و سرعت عمل دپارتمانهای فناوری اطلاعات را به شدت افزایش میدهد.
در نهایت، معماری این پلتفرمها به سمت خودکارسازی واکنشها یا همان قابلیتهای هماهنگی امنیتی حرکت کرده است که سرعت پاسخگویی را در زمان بحران مضاعف میکند.
در صورت تشخیص قطعی یک فعالیت مخرب مانند تلاش پنهان برای استخراج غیرمجاز دادهها، سیستم میتواند به طور کاملاً خودکار دسترسی کاربر را مسدود سازد.
این اقدامات پیشگیرانه فوری، تا زمان بررسی دقیقتر توسط نیروی انسانی، جلوی گسترش آسیب را در سطوح مختلف زیرساخت میگیرد و شبکه را ایزوله مینماید.
قابلیت سفارشیسازی الگوریتمها در این معماری، به سازمانها اجازه میدهد تا سیاستهای واکنشی را دقیقاً منطبق بر نیازها و ساختار خود تنظیم کنند.
این انعطافپذیری فوقالعاده، کلید طلایی در مدیریت اثربخش بحرانهای پیچیده سایبری محسوب میشود.
یکی از چالشبرانگیزترین بخشهای مدیریت دسترسی در سازمانها، این است که یک حساب کاربری معتبر همیشه به معنی رفتار معتبر و ایمن در سطح شبکه نیست.
نفوذگران اغلب با سرقت اعتبارنامههای افراد مجاز سازمان، وارد سیستم شده و بدون ایجاد هشدارهای معمول، به اطلاعات بسیار حساس دسترسی پیدا میکنند.
در این شرایط بحرانی، ماژولهای تحلیل رفتار کاربران با پایش دقیق اقدامات هر حساب، یک پروفایل رفتاری استاندارد و طبیعی برای آن ایجاد و ذخیره مینمایند.
هرگونه تغییر ناگهانی مانند ورود از مکان جغرافیایی نامتعارف یا تلاش برای دسترسی در ساعات غیرعادی، بلافاصله زنگ خطر را به صدا درمیآورد.
این رویکرد تحلیلی قدرتمند، خطرات مخرب ناشی از تهدیدات داخلی یا اکانتهای هک شده را نیز به حداقل میرساند.
تشخیص انتقال مشکوک حجم بالایی از دادهها به خارج از شبکه سازمان، یکی دیگر از کاربردهای بسیار حیاتی در رصد دائمی رفتار کاربران و سیستمها است.
اگر کارمندی که معمولاً تنها چند فایل متنی ساده را در طول روز مطالعه میکند، ناگهان شروع به دانلود گیگابایتها اطلاعات محرمانه نماید، سیستم به سرعت واکنش نشان میدهد.
این ناهنجاریهای پنهان که با قوانین استاتیک و فایروالها قابل شناسایی نیستند، توسط یادگیری ماشین با دقت بالا و در لحظه کشف میشوند.
بررسی دسترسیهای کاملاً غیرمعمول به سرورهای حاوی اطلاعات محرمانه مالی و پرسنلی نیز به همین روش مستمر پایش و کنترل میگردد.
تمرکز هوشمند بر رفتار فرد به جای تکیه صرف بر رمز عبور، لایهای نفوذناپذیر در زیرساخت ایجاد میکند.
یادگیری الگوهای طبیعی فعالیتها تنها به ارزیابی کاربران انسانی محدود نمیشود، بلکه رفتار سیستمها، ماشینها و سرورها نیز به صورت لحظهای تحت نظارت الگوریتمها قرار دارد.
اگر یک سرور داخلی که وظیفه مشخصی دارد، ناگهان شروع به برقراری ارتباط مداوم با پورتهای ناشناخته خارجی کند، این تغییر الگو نشاندهنده احتمال آلودگی به بدافزار است.
این پایشهای دوگانه در لایه کاربر و سیستم تضمین میکنند که هیچ فعالیتی خارج از چارچوبهای تعریف شده سازمان به هیچ وجه صورت نپذیرد.
کاهش ریسک نشت اطلاعات و حفظ محرمانگی کامل دادههای مشتریان، نتیجه مستقیم و بیواسطه اعمال این سطح از مانیتورینگ پیشرفته است.
هوشمندی عمیق در این بخش، ضامن بقای اعتبار سازمان در محیط پرتنش فناوری امروز محسوب میشود.
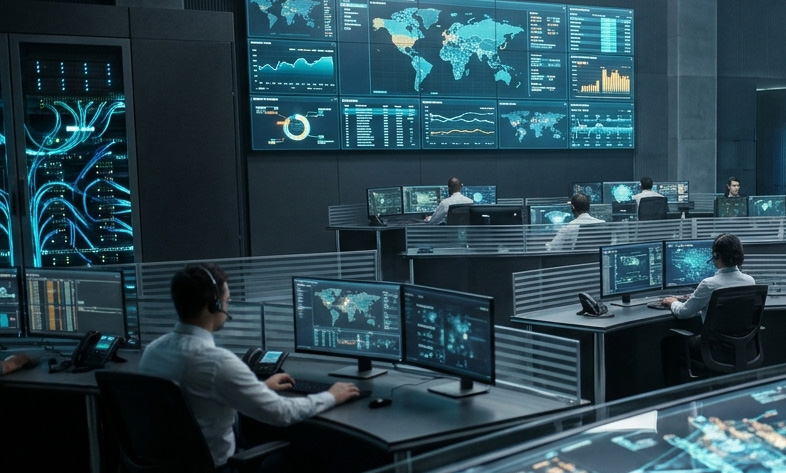
مانیتورینگ مؤثر و کارآمد مستلزم آن است که رویدادها را در کنار سایر نشانهها و به صورت کاملاً پیوسته ارزیابی کنیم تا تصویر روشن و کاملی از وضعیت داشته باشیم.
تحلیل زمینهمند دقیقاً به معنای درک شرایط پیرامونی یک هشدار است؛ اینکه کاربر چه کسی است، دستگاه چه وضعیتی دارد و فرآیندها چه ارتباطی با یکدیگر برقرار کردهاند.
دادههای امنیتی نباید جدا از هم و به صورت جزیرهای بررسی شوند، زیرا یک رویداد به ظاهر بیخطر ممکن است بخش کوچکی از یک زنجیره حمله پیچیده باشد.
با پیگیری آگاهانه و شناخت بهتر تمامی نشانههای موجود در شبکه، تیمهای تحلیلگر میتوانند منشأ اصلی مشکل را با سرعت بسیار بیشتری ریشهیابی کنند.
این دیدهبانی جامع، اساس کار مستمر پلتفرمهای مانیتورینگ هوشمند را تشکیل میدهد.
داشبوردهای مانیتورینگ نوین سازمانی، وضعیت شبکه و اعلانها را با طراحیهای بصری قابل فهم و منسجم ارائه میدهند تا از خستگی چشم و ذهن کاربر جلوگیری شود.
نمایش لحظهای جریان رفت و برگشت دادهها، نقشه جغرافیایی تهدیدات و وضعیت سلامت زیرساخت در یک رابط کاربری متمرکز، مدیریت عملیات پیچیده را بسیار تسهیل میکند.
در این مانیتورینگ مستمر و بیوقفه، الگوریتمهای پیشرفته وظیفه دارند نویزهای پسزمینه را فیلتر کرده و تنها سیگنالهای ارزشمند و خطرآفرین را برای انسان برجسته نمایند.
این غربالگری هوشمندانه سبب میشود تا پرسنل امنیتی با تمرکز و اعتماد به نفس بالاتری تصمیمگیری کرده و اقدامات متقابل را بلافاصله آغاز کنند.
یکپارچگی دادهها در این داشبوردها، مهمترین ابزار دفاعی در برابر حملات مستتر چندمرحلهای است.
سرعت بالا در شناسایی تهدیدات درون و برون سیستمی، مستقیماً به توانایی پلتفرم در همگامسازی و تحلیل اطلاعات در همان لحظه وقوع رویداد بستگی دارد.
وقتی پلتفرم پردازشی بتواند رویدادهای فایروال، سیستمهای تشخیص نفوذ و لاگهای سرورها را به شکل لحظهای با الگوهای یادگیری عمیق تطبیق دهد، هیچ نشانهای از قلم نمیافتد.
نظارت بر یکپارچگی فایلهای حیاتی، رجیستریها و تنظیمات پیکربندی نیز در قالب همین مانیتورینگ هوشمند صورت میگیرد تا تغییرات غیرمجاز فوراً شناسایی و مسدود شوند.
این سطح از بلوغ عملیاتی در مانیتورینگ، سازمان را قادر میسازد تا همواره یک گام استراتژیک جلوتر از مهاجمانی باشد که به دنبال یافتن نقاط ضعف هستند.
نظارت هوشمند مستمر، هزینههای ناشی از توقف ناگهانی سرویسها را به شدت کاهش میدهد.
نگهداری و پردازش دادههای امنیتی که در حقیقت بخش بسیار حساس و حیاتی از داراییهای استراتژیک سازمان محسوب میشوند، همواره یکی از دغدغههای اصلی مدیران ارشد است.
استفاده از سرویسهای ابری خارجی به منظور تحلیل لاگها، ممکن است خطراتی نظیر خروج اطلاعات محرمانه از مرزهای جغرافیایی و عدم تطابق با قوانین حاکمیتی داخلی را به همراه داشته باشد.
مدل استقرار در زیرساخت داخلی سازمان (On-Premise) این اطمینان قطعی را به مدیران میدهد که تمامی دادهها در محیط امن و تحت کنترل خودشان به صورت ایزوله پردازش میگردند.
این رویکرد بومیسازی شده، ریسک نشت اطلاعات حساس به خارج از سازمان را به صفر رسانده و مالکیت صددرصدی دادهها را حفظ میکند.
حفظ حریم خصوصی شبکه در این سطح، برای سازمانهای دولتی، نظامی و مالی یک الزام کاملاً حیاتی است.
یکی دیگر از مزایای بسیار کلیدی بهرهگیری از سیستمهای پردازشی داخلی، امکان تطبیق دقیق تحلیلها با الگوهای فعالیت و نیازهای اختصاصی هر مجموعه و دپارتمان است.
نیازهای امنیتی هیچ دو سازمانی کاملاً با یکدیگر یکسان نیستند و یک راهکار از پیش آماده و عمومی نمیتواند پاسخگوی پیچیدگیهای خاص شبکههای سازمانی بزرگ باشد.
طراحی معماری یکپارچهسازی سیستمها زمانی بهترین و پایدارترین نتیجه را میدهد که پلتفرم قابلیت سفارشیسازی الگوریتمها را متناسب با فرآیندهای بومی و داخلی داشته باشد.
این انعطافپذیری فوقالعاده باعث میشود تا خطاهای تشخیص و هشدارهای دروغین به حداقل رسیده و سیستم با بالاترین راندمان ممکن عمل کند.
استقرار راهکارهای منطبق با ساختار بومی، در واقع سرمایهگذاری بلندمدت روی پایداری کسبوکار است.
دسترسی آسان و همیشگی به تیم توسعه و پشتیبانی مستقیم نیز از جمله پارامترهای بسیار تعیینکننده در انتخاب راهکارهای مستقر در داخل زیرساخت سازمان به شمار میرود.
ارتباط بیواسطه با تیمی که تسلط کامل بر معماری نرمافزار، فناوری اطلاعات و الگوریتمهای پیچیده هوش مصنوعی دارد، مسیر پیادهسازی و رفع اشکالات احتمالی را بسیار هموار و سریع میکند.
هزینههای نگهداری و بهروزرسانی این پلتفرمهای داخلی نسبت به لایسنسهای دلاری محصولات خارجی بسیار منطقیتر و برای اقتصاد سازمان مقرونبهصرفهتر تمام میشود.
پشتیبانی مستقیم سازندگان در مسیر توسعه، بهروزرسانی مداوم قواعد شناسایی و رفع تهدیدات جدید را با سرعت و کیفیت بسیار بالاتری تضمین مینماید.
این پشتوانه فنی بومی، آرامش خاطر پایدار را برای مدیران شبکههای حساس به ارمغان میآورد.
تمرکز محوری ما در ایتروز بر مهندسی و بازتعریف محصولات نرمافزاری نوین استوار است تا پلتفرمهای پیشرفتهای را در سطح استانداردهای بینالمللی برای کسبوکارها ارائه دهیم.
ما با همافزایی ساختارهای وباپلیکیشن مقیاسپذیر مدرن و لایههای عمیق هوش مصنوعی (Deep AI)، موفق به تولید سامانههای نرمافزاری بسیار قدرتمند برای سازمانهای بزرگ داخلی شدهایم.
در همین راستا، ایتروز با افتخار اولین پلتفرم بومی و بیرقیب در زمینه هوشمندسازی امنیت سایبری را در بازار ایران طراحی، پیادهسازی و در مقیاس سازمانی اجرا کرده است.
این سامانه با نگاهی کاملاً اختصاصی به نیازهای سازمانهای داخلی، خلاء موجود در دسترسی به تکنولوژیهای پیشرفته حفاظتی و تحلیل رفتار را به طور کامل پر میکند.
محصول تحلیلی ما حاصل تجربه طولانی در توسعه فناوری اطلاعات و درک عمیق از دغدغههای شبکهای سازمانهاست.
پلتفرم امنیتی ایتروز با بهرهگیری از الگوریتمهای اختصاصی یادگیری ماشین، امکان تشخیص، کنترل و شناسایی سریع تهدیدات سایبری درون و برون سیستمی را با بالاترین سرعت فراهم میسازد.
ترکیب هوشمندانه یادگیری الگوهای رفتاری و پایش یکپارچه دادههای زیرساخت در این محصول، به آشکار شدن دقیقترین فعالیتهای مشکوک که از دید سیستمهای سنتی پنهان میمانند، کمک شایانی میکند.
برای درک بهتر قابلیتهای متمایز این پلتفرم پیشرفته، میتوان به مشخصههای مهندسی زیر به عنوان هسته اصلی سیستم اشاره نمود:
این ویژگیهای ساختاری نشان میدهد که پلتفرم ایتروز فراتر از یک ابزار نظارتی ساده عمل کرده و به عنوان یک مهندس امنیتی هوشمند به طور شبانهروزی در کنار زیرساخت شماست.
تیم فنی و متخصص ایتروز به عنوان بازوی اجرایی و پشتیبان این پلتفرم، ارتباط مستقیم و مستمری را در تمامی مراحل پیادهسازی، آموزش استفاده و بهروزرسانیهای مداوم ارائه میدهد.
طراحی معماری محصول ما به گونهای مهندسی شده است که بررسی و یکپارچهسازی آن با سیستمهای فعلی و دستگاههای شبکه سازمان با بالاترین سطح هماهنگی نرمافزاری انجام میپذیرد.
هدف نهایی توسعه این راهکار، افزایش دید تیم امنیت نسبت به فعالیتهای پنهان درونسازمانی و کمک به کاهش چشمگیر ریسکهای ناشی از حملات هدفمند هکرها است.
الگوریتمهای هوش مصنوعی ما به صورت مداوم ارتقا یافته و با الگوهای داخلی سازمان شما تطبیق داده میشوند تا سپر دفاعی شبکهتان همواره غیرقابل نفوذ باقی بماند.
ما در ایتروز متعهد به ارتقای سطح بلوغ زیرساختهای نرمافزاری نوین در کشور هستیم.
برای درک بهتر تفاوتها و پاسخ مجدد به سوال نقش اصلی AI SIEM چیست، باید سیستمهای مبتنی بر قانون (Rule-based) قدیمی را با مدلهای مدرن یادگیری عمیق مقایسه کنیم.
در روشهای مدیریت سنتی شبکه، یک مهندس امنیت باید هزاران قانون و شرط استاتیک تعریف کند تا سیستم تشخیص نفوذ متوجه شود چه فعالیتی دقیقاً به عنوان یک خطر شناخته میشود.
این فرآیند دستی علاوه بر زمانبر و پرخطا بودن، در برابر حملات روز صفر که هیچ سابقه یا امضای قبلی ندارند، کاملاً نابینا، کند و بیدفاع عمل میکند.
اما در رویکرد نوین مبتنی بر ماشین، سیستم خودش با بررسی میلیاردها لاگ شبکه، شرایط عادی را به صورت خودکار یاد گرفته و الگوهای پیچیده حمله را پیشبینی میکند.
این تغییر پارادایم تحلیلی، وابستگی شبکه به تنظیمات دستی و خطاهای انسانی را به شدت کاهش داده است.
سیستمهای قدیمی و مبتنی بر قوانین ثابت معمولاً به دلیل تولید انبوه آلارمهای غیرواقعی و کاذب، باعث ایجاد پدیدهای به نام خستگی هشدار در میان پرسنل دپارتمان آیتی میشدند.
زمانی که یک کارشناس به صورت روزانه هزاران اعلان بیاهمیت دریافت کند، احتمال نادیده گرفتن یک حمله بسیار مهم در میان این حجم از نویز اطلاعاتی فوقالعاده بالاست.
فناوری یادگیری ماشین با خوشهبندی، دستهبندی و اولویتبندی هوشمند رویدادها، تنها مواردی را به عنوان هشدارهای بحرانی نمایش میدهد که واقعاً نیاز به مداخله فوری انسانی دارند.
این فیلترینگ بسیار دقیق و هوشمند، کیفیت عملکرد اپراتورها را به شکل چشمگیری افزایش داده و تمرکز آنها را به سمت شکار تهدیدات فعال و واقعی هدایت میکند.
نتیجه مستقیم این امر، بهرهوری سازمانی بیشتر و کاهش قابل توجه استرس در تیمهای پشتیبانی است.
در زمینه توسعهپذیری و مقیاسپذیری زیرساخت نیز، رویکرد تحلیلی مبتنی بر ماشین برتری مطلق و غیرقابل انکار خود را نسبت به ابزارهای نسل گذشته به وضوح اثبات رسانده است.
با رشد ابعاد سازمان و اضافه شدن هزاران دستگاه جدید به محیط شبکه، سیستمهای لاگگیری قدیمی با کندی پردازش مواجه شده و نیازمند ارتقاء سختافزاری بسیار پرهزینه بودند.
اما پلتفرمهای نوین هوش مصنوعی با بهرهگیری از معماری توزیعشده و کلاسترهای پردازشی پیشرفته، میتوانند به راحتی و بدون افت سرعت با رشد خیرهکننده دادهها همگام شوند.
این مقیاسپذیری کاملاً پویا به سازمان اجازه میدهد تا بدون نگرانی از محدودیتهای مانیتورینگ سنتی، زیرساخت فناوری و ارتباطی خود را توسعه بخشد.
سرمایهگذاری روی فناوریهای تطبیقپذیر، بازگشت سرمایه مطمئنتری را در طولانیمدت برای کسبوکارها به همراه خواهد داشت.
نگاه به آینده تکنولوژی به وضوح نشان میدهد که ادغام شبکههای پیچیده با هوش مصنوعی، مسیر توسعه فناوریهای محافظتی را به سمتی کاملاً خودکار و بینیاز از دخالت انسان پیش میبرد.
توسعه پردازش زبان طبیعی و مدلهای پیشرفته زایشی به سیستمها کمک میکند تا گزارشهای بسیار پیچیده امنیتی را به زبان ساده و قابل فهم برای مدیران ارشد سازمان تحلیل کنند.
این پیشرفتهای خیرهکننده در زمینه پردازش داده، زمان کشف تا خنثیسازی یک خطر جدی را از چند ساعت به چند میلیثانیه حیاتی کاهش خواهند داد.
سازمانهایی که امروز به سمت پیادهسازی این زیرساختهای هوشمند و یکپارچه حرکت نکنند، در آینده توان رقابت و محافظت از داراییهای ارزشمند خود را هرگز نخواهند داشت.
آینده قطعاً متعلق به پلتفرمهایی است که بتوانند قبل از وقوع کوچکترین حادثه، راهکار عملیاتی ارائه دهند.
یکی دیگر از افقهای بسیار روشن پیش رو، تعامل مستقیم سیستمهای هوشمند با یکدیگر برای به اشتراکگذاری دادههای مربوط به حملات سایبری در سطح کلان و جهانی است.
اگر یک سازمان در نقطهای از جهان مورد حمله سایبری جدید قرار گیرد، سیستم دفاعی آن به صورت خودکار ویژگیهای بدافزار را استخراج کرده و الگوی آن را شناسایی میکند.
این اطلاعات تحلیلی فوراً به سایر پلتفرمهای مشابه منتقل شده و شبکهای قدرتمند از دفاع جمعی و مصونیت یکپارچه را برای تمامی کاربران ایجاد مینمایند.
این تبادل دادههای ساختاریافته، قدرت پیشبینی ماشینها را در برابر تهدیدات چندین برابر افزایش داده و هکرها را در بنبست اطلاعاتی قرار میدهد.
همگرایی سیستمهای دفاعی هوشمند، کلید نهایی برای مقابله با سازمانهای تبهکار سایبری و تهدیدات مدرن است.
گسترش روزافزون اینترنت اشیاء و تجهیز شبکههای ارتباطی به نسل پنجم، سطح حمله سازمانها را بسیار گستردهتر از وضعیت فعلی کرده و چالشهای معماری جدیدی خلق خواهد نمود.
در چنین اکوسیستم پهناور و درهمتنیدهای، مدیریت دستی ترافیک کاملاً غیرممکن بوده و تنها الگوریتمهای هوشمند قادر به پایش و کنترل دقیق این حجم از تعاملات بیوقفه ماشینی هستند.
توسعه مدلهای یادگیری تقویتی به پلتفرمهای مانیتورینگ پیشرفته اجازه میدهد تا از اشتباهات گذشته خود درس گرفته و به صورت خودکار استراتژیهای پیچیدهتری اتخاذ کنند.
همگام شدن با این تحولات سریع تکنولوژیک نیازمند داشتن شرکای فناوری قدرتمند و مطمئنی است که بتوانند این ابزارها را به صورت کاملاً بومیسازی شده ارائه کنند.
ما در مسیر این تحول بزرگ فناوری همواره به عنوان یک مهندس پیشگام در کنار شما خواهیم ماند.
تغییر رویکرد از دفاع کاملاً انفعالی به شکار فعالانه تهدیدات در بستر شبکه، مهمترین دستاورد پیادهسازی معماریهای نوین مبتنی بر هوش مصنوعی در زیرساختهای فناوری اطلاعات محسوب میشود.
مدیران سازمانها باید این حقیقت را بپذیرند که تکیه بر تجهیزات قدیمی و عدم یکپارچگی دادههای شبکه، آنها را به اهدافی بسیار آسان و در دسترس برای مجرمان سایبری تبدیل میکند.
ارزیابی دقیق وضعیت فعلی شبکه و شناسایی نقاط کور اطلاعاتی در ساختار داخلی، اولین قدم برای شروع مسیر هوشمندسازی فرآیندهای حفاظتی و مراقبتی در سطح کلان است.
انتخاب ابزار مناسب با قابلیت اطمینان بالا و استقرار در محیط داخلی، تضمینکننده امنیت و پایداری عملکرد کسبوکار در برابر طوفان حوادث دیجیتال خواهد بود.
زمان آن فرا رسیده که با استفاده از دانش مهندسی نرمافزار مدرن، سدهای دفاعی سازمان را از نو بازطراحی کنیم.
سازماندهی تیمهای واکنش به حوادث و آموزش مداوم آنها برای کار با ابزارهای پیشرفته مبتنی بر یادگیری ماشین، گام ضروری بعدی در تکمیل این تحول بزرگ سازمانی است.
هرچند پلتفرمهای پیشرفته بسیاری از وظایف مانیتورینگ و شناسایی را به صورت خودکار انجام میدهند، اما تصمیمگیریهای کلان و استراتژیک در لحظات بحرانی همچنان بر عهده متخصصان انسانی است.
همافزایی بینظیر میان سرعت ماشین و تجربه انسان در یک محیط یکپارچه، بالاترین سطح از بهرهوری و کاهش ریسک را برای مجموعه سازمانی به ارمغان میآورد.
تخصیص بودجه مناسب برای بهروزرسانی زیرساختهای مانیتورینگ، به هیچ وجه نباید به عنوان هزینه جاری تلقی شود، بلکه یک بیمه ضروری برای حفظ داراییهاست.
این نگرش مهندسی و آیندهنگرانه، جایگاه رقابتی و اعتبار شما را در بازار متلاطم تضمین مینماید.
در نهایت، برای پاسخ به این پرسش کلیدی که کاربرد اصلی AI SIEM چیست، میتوان با قاطعیت گفت که این فناوری قلب تپنده و مغز متفکر دفاع سایبری نوین است.
با استفاده از این ابزارهای هوشمند، نظارت جامع بر دادهها، درک دقیق رفتارهای غیرمعمول کاربران، و واکنش بسیار سریع به حملات سازمانیافته دیگر یک رویای دستنیافتنی برای مدیران آیتی نخواهد بود.
ایتروز به عنوان یک شرکت پیشگام در طراحی پلتفرمهای نرمافزاری هوشمند، آماده است تا شما را در مهندسی و استقرار امنترین محیط شبکهای یاری رساند.
بهرهمندی از پلتفرم AI SIEM بومی و قدرتمند با پشتیبانی مستقیم، گامی بلند و مطمئن در جهت حفظ اعتبار برند شما و محافظت دائمی از ارزشمندترین دادههای سازمانی در برابر تهدیدات ناشناخته است.
منبع » آکادمی ایتروز
برای ثبت نظر، ابتدا وارد حساب کاربری خود شوید.